Domain wohngebäudeversicherung24.de kaufen?
Wir ziehen mit dem Projekt
wohngebäudeversicherung24.de um.
Sind Sie am Kauf der Domain
wohngebäudeversicherung24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wohngebäudeversicherung24.de kaufen?
Wie finde ich heraus, welche Attacke in Pokémon mehr Schaden verursacht?
Um herauszufinden, welche Attacke in Pokémon mehr Schaden verursacht, kannst du verschiedene Faktoren berücksichtigen. Zunächst solltest du die Stärke der Attacke betrachten, die in der Spielbeschreibung angegeben ist. Zusätzlich solltest du die Typen der Attacke und des Zielpokémons berücksichtigen, da bestimmte Typen effektiver gegen andere sind. Schließlich spielt auch die Stufe des angreifenden und des verteidigenden Pokémons eine Rolle, da dies den Schaden beeinflusst. **
Wie viel Schaden verursacht eine Geo-Attacke von 100 in Genshin Impact?
Die Schadenshöhe einer Geo-Attacke von 100 in Genshin Impact hängt von verschiedenen Faktoren ab, wie zum Beispiel dem Level des Charakters, den Werten der Artefakte und der Verteidigung des Ziels. Es ist daher schwierig, eine genaue Schadenszahl anzugeben, da sie stark variieren kann. **

Ähnliche Suchbegriffe für Phishing-Attacke
Top-Angebote
Produkte zum Begriff Phishing-Attacke:
-
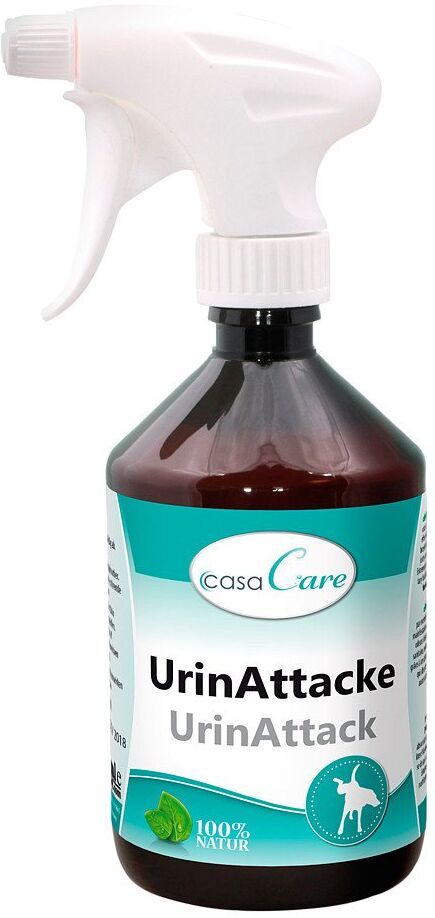
URIN ATTACKE vet. 500 mlVorteile: - optimal geeignet für Katzentoiletten, Markierungsstellen von Hunden, Abkotstellen", urinierte Textilien, Möbel, etc. - wirkt sogar bei Urin- und Kotgerüchen von Hunden und Katzen auf Teppichen, Fliesen, Holz, im Auto, etc. - Armaturen, Chrom usw. werden NICHT angegriffen - für INNEN und AUSSEN geeignet - kann präventiv und behandelnd eingesetzt werden - unbedenklich auch, wenn Tiere behandelte Stellen ablecken - extrem sparsam im Gebrauch casaCare UrinAttacke kann vielseitig eingesetzt werden: Sanitärbereich, Gaststätte, Flughäfen, Schulen, Sport- und Freizeitstätten, Hundeplätze, Messehallen, Tiermarktplätze, Auto, Wohnung, Diskotheken, Hundeschulen, Tierpensionen, nach Großveranstaltungen (z.B. Kotstellen) usw. 2-Stufen Wirkmethode: Stufe 1: Sofortwirkung durch hochwirksame Geruchsabsorber Stufe 2: Langzeitwirkung durch Mikroorganismen, die störende Urin- und Fäkalgerüche tiefgründig abbauen Eigenschaften: - dringt in die Fugen ein und baut hier Urin tiefgründig und zuverlässig ab, ohne die Fugen anzugreifen - extrem sparsam im Gebrauch - hinterlässt keine Flecken!! - einsetzbar in allen öffentlichen und privaten Sanitärbereichen z.B. Kindergarten, Schulen, Sport- u. Freizeitparks etc. Anwendungsempfehlung: einfach aufsprühen und einwirken lassen. kann auch in das Wischwasser gegeben werden"20,95 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Kreuter, Dirk: Dirk Kreuter - Attacke! Mein Weg zum ErfolgDirk Kreuter - Attacke! Mein Weg zum Erfolg , Die offizielle Biografie , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20230919, Produktform: Leinen, Autoren: Kreuter, Seitenzahl/Blattzahl: 240, Keyword: Alpha; Autobiografie; Business; Coach; Coaching; Erfolg; Erfolgsgeschichte; Lebensgeschichte; Mentoring; Reichtum; Sales; Tony Robbins, Fachschema: Absatz / Marketing~Marketing~Vermarktung, Fachkategorie: Vertrieb und Marketing~Biografien: Wirtschaft und Industrie, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Autobiografien: allgemein, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Finanzbuch Verlag, Verlag: Finanzbuch Verlag, Verlag: FinanzBuch Verlag, Produktverfügbarkeit: 02, Länge: 135, Breite: 210, Höhe: 24, Gewicht: 356, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 294415120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dietz, Horst: WohngebäudeversicherungWohngebäudeversicherung , Ein detaillierter Überblick über die vertraglichen Grundlagen und den Deckungsumfang anhand der Musterbedingungen VGB 2010 des Gesamtverbands der Deutschen Versicherungswirtschaft (GDV): Dieser Kommentar zur Wohngebäudeversicherung bietet auch in der aktualisierten 3. Auflage ein ideales Arbeitsinstrument für alle Mitarbeiter von Antragsaufnahme- und Leistungsabteilungen, Versicherungsvermittler und -makler, Sachverständige, Gutachter, Richter und Rechtsanwälte! Die Wohngebäudeversicherung ist durch die Zunahme von Stürmen, Überschwemmungen und Hochwasser und anderen Naturereignissen in den Fokus von Medien und Öffentlichkeit gerückt. Nicht zuletzt Flutkatastrophen sorgten dafür, dass im Rahmen der Berichterstattung immer wieder nach der Versicherbarkeit der entstandenen Schäden gefragt wurde. Die Versicherungswirtschaft hat auf die an sie gestellten Anforderungen reagiert: Weitere Elementargefahren wurden in die Grunddeckung der Wohngebäudeversicherung aufgenommen. Auch mit der Aufnahme von Überspannungsschäden durch Blitz und Gewitter wurde die Deckung erheblich erweitert. Der hilfreiche Kommentar orientiert sich an der Reihenfolge der einzelnen Bestimmungen. Dies ermöglicht den in der täglichen Arbeit unentbehrlichen schnellen Zugriff auf einzelne Problembereiche. Neben der aktuellen Gesetzeslage und der neuesten Rechtsprechung werden auch wichtige Deckungserweiterungen berücksichtigt. Das Standardwerk bietet auch in der Ausbildung wertvolle Unterstützung. Begründet wurde es von Horst Dietz, in der 3. Auflage neu bearbeitet von Sven Fischer und Christian Gierschek. , Tagfahrleuchten > Beleuchtung , Auflage: 3. Auflage, Erscheinungsjahr: 20141216, Produktform: Kartoniert, Autoren: Dietz, Horst~Fischer, Sven~Gierschek, Christian, Auflage: 15003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 573, Keyword: Elementarschadenversicherung; Hochwasserversicherung; Wohnflächenmodell; Feuerversicherung; VGB 2010; Gleitende Neuwertversicherung; Versicherungswert 1914; Leitungswasserversicherung; Sturmversicherung; Mietausfallversicherung, Fachschema: Versicherung - Versicherungskaufmann~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Versicherung und Versicherungsmathematik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: VVW-Verlag Versicherungs., Verlag: VVW-Verlag Versicherungs., Verlag: Verlag Versicherungswirtschaft GmbH & Co. KG, Länge: 240, Breite: 170, Höhe: 42, Gewicht: 1141, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Zählt das als Attacke?
Das hängt von der spezifischen Situation ab. Wenn jemand absichtlich oder vorsätzlich versucht, jemand anderen zu verletzen oder zu schaden, kann dies als Attacke betrachtet werden. Es ist wichtig, den Kontext und die Absichten der beteiligten Personen zu berücksichtigen, um eine genaue Beurteilung vornehmen zu können. **
-
Was bewirkt die Attacke Dunkelnebel?
Die Attacke Dunkelnebel bewirkt, dass alle Statuseffekte, die auf dem angreifenden Pokémon liegen, entfernt werden. Außerdem senkt sie den Genauigkeitswert aller gegnerischen Pokémon im Kampf. **
-
Was ist eine Welsbaby-Attacke?
Eine Welsbaby-Attacke bezieht sich auf eine Situation, in der kleine Welse, auch als Welsbabys oder Welslarven bezeichnet, plötzlich und aggressiv auf andere Fische oder Lebewesen losgehen. Dieses Verhalten kann ungewöhnlich sein, da Welse normalerweise friedliche Fische sind. Es kann verschiedene Gründe für eine solche Attacke geben, wie zum Beispiel Futterknappheit oder Revierverteidigung. **
-
Wie funktioniert eine Short Attacke?
Eine Short Attacke funktioniert, indem Investoren Leerverkäufe tätigen, also Aktien verkaufen, die sie nicht besitzen, in der Hoffnung, dass der Kurs der Aktie sinkt. Wenn der Kurs tatsächlich fällt, können sie die Aktien zu einem niedrigeren Preis zurückkaufen und so Gewinne erzielen. Diese Strategie setzt darauf, dass der Markt negativ auf das Unternehmen reagiert oder dass negative Informationen über das Unternehmen bekannt werden. Short Attacken können dazu führen, dass der Aktienkurs eines Unternehmens stark sinkt, was zu finanziellen Verlusten für langfristige Investoren führen kann. **


Was ist eine DDoS-Attacke?
Eine DDoS-Attacke (Distributed Denial of Service) ist eine Art von Cyberangriff, bei dem eine große Anzahl von Computern oder Geräten verwendet wird, um gleichzeitig eine Website, einen Server oder ein Netzwerk mit einer überwältigenden Menge an Datenverkehr zu überfluten. Das Ziel ist es, den Dienst für legitime Benutzer zu blockieren oder zu verlangsamen, indem die verfügbaren Ressourcen erschöpft werden. DDoS-Attacken können erhebliche Schäden verursachen, indem sie den Zugriff auf wichtige Online-Dienste verhindern oder den Betrieb von Unternehmen beeinträchtigen. **
Wie äußert sich eine Fangirl-Attacke?
Eine Fangirl-Attacke äußert sich in der Regel durch eine überwältigende Begeisterung und Hingabe für eine bestimmte Person, Band, Serie oder Ähnliches. Die Fangirls können dabei sehr emotional und enthusiastisch reagieren, zum Beispiel durch lautes Schreien, Weinen oder Kreischen. Sie können auch versuchen, so nah wie möglich an ihrem Idol zu sein, indem sie Konzerte oder Veranstaltungen besuchen oder versuchen, Kontakt über soziale Medien herzustellen. **
Top-Angebote
Produkte zum Begriff Phishing-Attacke:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
URIN ATTACKE vet. 500 mlVorteile: - optimal geeignet für Katzentoiletten, Markierungsstellen von Hunden, Abkotstellen", urinierte Textilien, Möbel, etc. - wirkt sogar bei Urin- und Kotgerüchen von Hunden und Katzen auf Teppichen, Fliesen, Holz, im Auto, etc. - Armaturen, Chrom usw. werden NICHT angegriffen - für INNEN und AUSSEN geeignet - kann präventiv und behandelnd eingesetzt werden - unbedenklich auch, wenn Tiere behandelte Stellen ablecken - extrem sparsam im Gebrauch casaCare UrinAttacke kann vielseitig eingesetzt werden: Sanitärbereich, Gaststätte, Flughäfen, Schulen, Sport- und Freizeitstätten, Hundeplätze, Messehallen, Tiermarktplätze, Auto, Wohnung, Diskotheken, Hundeschulen, Tierpensionen, nach Großveranstaltungen (z.B. Kotstellen) usw. 2-Stufen Wirkmethode: Stufe 1: Sofortwirkung durch hochwirksame Geruchsabsorber Stufe 2: Langzeitwirkung durch Mikroorganismen, die störende Urin- und Fäkalgerüche tiefgründig abbauen Eigenschaften: - dringt in die Fugen ein und baut hier Urin tiefgründig und zuverlässig ab, ohne die Fugen anzugreifen - extrem sparsam im Gebrauch - hinterlässt keine Flecken!! - einsetzbar in allen öffentlichen und privaten Sanitärbereichen z.B. Kindergarten, Schulen, Sport- u. Freizeitparks etc. Anwendungsempfehlung: einfach aufsprühen und einwirken lassen. kann auch in das Wischwasser gegeben werden"20,95 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Kreuter, Dirk: Dirk Kreuter - Attacke! Mein Weg zum ErfolgDirk Kreuter - Attacke! Mein Weg zum Erfolg , Die offizielle Biografie , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20230919, Produktform: Leinen, Autoren: Kreuter, Seitenzahl/Blattzahl: 240, Keyword: Alpha; Autobiografie; Business; Coach; Coaching; Erfolg; Erfolgsgeschichte; Lebensgeschichte; Mentoring; Reichtum; Sales; Tony Robbins, Fachschema: Absatz / Marketing~Marketing~Vermarktung, Fachkategorie: Vertrieb und Marketing~Biografien: Wirtschaft und Industrie, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Autobiografien: allgemein, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Finanzbuch Verlag, Verlag: Finanzbuch Verlag, Verlag: FinanzBuch Verlag, Produktverfügbarkeit: 02, Länge: 135, Breite: 210, Höhe: 24, Gewicht: 356, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 294415120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie finde ich heraus, welche Attacke in Pokémon mehr Schaden verursacht?
Um herauszufinden, welche Attacke in Pokémon mehr Schaden verursacht, kannst du verschiedene Faktoren berücksichtigen. Zunächst solltest du die Stärke der Attacke betrachten, die in der Spielbeschreibung angegeben ist. Zusätzlich solltest du die Typen der Attacke und des Zielpokémons berücksichtigen, da bestimmte Typen effektiver gegen andere sind. Schließlich spielt auch die Stufe des angreifenden und des verteidigenden Pokémons eine Rolle, da dies den Schaden beeinflusst. **
-
Wie viel Schaden verursacht eine Geo-Attacke von 100 in Genshin Impact?
Die Schadenshöhe einer Geo-Attacke von 100 in Genshin Impact hängt von verschiedenen Faktoren ab, wie zum Beispiel dem Level des Charakters, den Werten der Artefakte und der Verteidigung des Ziels. Es ist daher schwierig, eine genaue Schadenszahl anzugeben, da sie stark variieren kann. **
-
Zählt das als Attacke?
Das hängt von der spezifischen Situation ab. Wenn jemand absichtlich oder vorsätzlich versucht, jemand anderen zu verletzen oder zu schaden, kann dies als Attacke betrachtet werden. Es ist wichtig, den Kontext und die Absichten der beteiligten Personen zu berücksichtigen, um eine genaue Beurteilung vornehmen zu können. **
-
Was bewirkt die Attacke Dunkelnebel?
Die Attacke Dunkelnebel bewirkt, dass alle Statuseffekte, die auf dem angreifenden Pokémon liegen, entfernt werden. Außerdem senkt sie den Genauigkeitswert aller gegnerischen Pokémon im Kampf. **
Ähnliche Suchbegriffe für Phishing-Attacke
-
Dietz, Horst: WohngebäudeversicherungWohngebäudeversicherung , Ein detaillierter Überblick über die vertraglichen Grundlagen und den Deckungsumfang anhand der Musterbedingungen VGB 2010 des Gesamtverbands der Deutschen Versicherungswirtschaft (GDV): Dieser Kommentar zur Wohngebäudeversicherung bietet auch in der aktualisierten 3. Auflage ein ideales Arbeitsinstrument für alle Mitarbeiter von Antragsaufnahme- und Leistungsabteilungen, Versicherungsvermittler und -makler, Sachverständige, Gutachter, Richter und Rechtsanwälte! Die Wohngebäudeversicherung ist durch die Zunahme von Stürmen, Überschwemmungen und Hochwasser und anderen Naturereignissen in den Fokus von Medien und Öffentlichkeit gerückt. Nicht zuletzt Flutkatastrophen sorgten dafür, dass im Rahmen der Berichterstattung immer wieder nach der Versicherbarkeit der entstandenen Schäden gefragt wurde. Die Versicherungswirtschaft hat auf die an sie gestellten Anforderungen reagiert: Weitere Elementargefahren wurden in die Grunddeckung der Wohngebäudeversicherung aufgenommen. Auch mit der Aufnahme von Überspannungsschäden durch Blitz und Gewitter wurde die Deckung erheblich erweitert. Der hilfreiche Kommentar orientiert sich an der Reihenfolge der einzelnen Bestimmungen. Dies ermöglicht den in der täglichen Arbeit unentbehrlichen schnellen Zugriff auf einzelne Problembereiche. Neben der aktuellen Gesetzeslage und der neuesten Rechtsprechung werden auch wichtige Deckungserweiterungen berücksichtigt. Das Standardwerk bietet auch in der Ausbildung wertvolle Unterstützung. Begründet wurde es von Horst Dietz, in der 3. Auflage neu bearbeitet von Sven Fischer und Christian Gierschek. , Tagfahrleuchten > Beleuchtung , Auflage: 3. Auflage, Erscheinungsjahr: 20141216, Produktform: Kartoniert, Autoren: Dietz, Horst~Fischer, Sven~Gierschek, Christian, Auflage: 15003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 573, Keyword: Elementarschadenversicherung; Hochwasserversicherung; Wohnflächenmodell; Feuerversicherung; VGB 2010; Gleitende Neuwertversicherung; Versicherungswert 1914; Leitungswasserversicherung; Sturmversicherung; Mietausfallversicherung, Fachschema: Versicherung - Versicherungskaufmann~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Versicherung und Versicherungsmathematik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: VVW-Verlag Versicherungs., Verlag: VVW-Verlag Versicherungs., Verlag: Verlag Versicherungswirtschaft GmbH & Co. KG, Länge: 240, Breite: 170, Höhe: 42, Gewicht: 1141, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Welsbaby-Attacke?
Eine Welsbaby-Attacke bezieht sich auf eine Situation, in der kleine Welse, auch als Welsbabys oder Welslarven bezeichnet, plötzlich und aggressiv auf andere Fische oder Lebewesen losgehen. Dieses Verhalten kann ungewöhnlich sein, da Welse normalerweise friedliche Fische sind. Es kann verschiedene Gründe für eine solche Attacke geben, wie zum Beispiel Futterknappheit oder Revierverteidigung. **
-
Wie funktioniert eine Short Attacke?
Eine Short Attacke funktioniert, indem Investoren Leerverkäufe tätigen, also Aktien verkaufen, die sie nicht besitzen, in der Hoffnung, dass der Kurs der Aktie sinkt. Wenn der Kurs tatsächlich fällt, können sie die Aktien zu einem niedrigeren Preis zurückkaufen und so Gewinne erzielen. Diese Strategie setzt darauf, dass der Markt negativ auf das Unternehmen reagiert oder dass negative Informationen über das Unternehmen bekannt werden. Short Attacken können dazu führen, dass der Aktienkurs eines Unternehmens stark sinkt, was zu finanziellen Verlusten für langfristige Investoren führen kann. **
-
Was ist eine DDoS-Attacke?
Eine DDoS-Attacke (Distributed Denial of Service) ist eine Art von Cyberangriff, bei dem eine große Anzahl von Computern oder Geräten verwendet wird, um gleichzeitig eine Website, einen Server oder ein Netzwerk mit einer überwältigenden Menge an Datenverkehr zu überfluten. Das Ziel ist es, den Dienst für legitime Benutzer zu blockieren oder zu verlangsamen, indem die verfügbaren Ressourcen erschöpft werden. DDoS-Attacken können erhebliche Schäden verursachen, indem sie den Zugriff auf wichtige Online-Dienste verhindern oder den Betrieb von Unternehmen beeinträchtigen. **
-
Wie äußert sich eine Fangirl-Attacke?
Eine Fangirl-Attacke äußert sich in der Regel durch eine überwältigende Begeisterung und Hingabe für eine bestimmte Person, Band, Serie oder Ähnliches. Die Fangirls können dabei sehr emotional und enthusiastisch reagieren, zum Beispiel durch lautes Schreien, Weinen oder Kreischen. Sie können auch versuchen, so nah wie möglich an ihrem Idol zu sein, indem sie Konzerte oder Veranstaltungen besuchen oder versuchen, Kontakt über soziale Medien herzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.